Domain motorfernstart.de kaufen?
Wir ziehen mit dem Projekt
motorfernstart.de um.
Sind Sie am Kauf der Domain
motorfernstart.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain motorfernstart.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Hager TJ550 Fernzugriff nur für domovea V1Fernzugriff nur für domovea V1.Weltweiter Fernzugriff auf ein KNX System über das Hager-Portal und den domovea-Server. Nach Vergabe von Benutzername und Passwort wird die Bedienseite im Hager-Portal konfiguriert.589,48 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
DELL iDRAC9,Enterprise 15G, Fernzugriff, Upgrade, Linux, Windows, 1 BenutzerTyp:FernzugriffSoftware-Typ:UpgradeKompatible Betriebssysteme:Linux, WindowsZahl der Benutzer:1 Benutzer DELL iDRAC9,Enterprise 15G. Typ: Fernzugriff, Software-Typ: Upgrade. Kompatible Betriebssysteme: Linux, Windows. Zahl der Benutzer: 1 BenutzerLizenzTypFernzugriffSoftware-TypUpgradeSystemanforderungKompatible BetriebssystemeLinux, WindowsSonstige FunktionenZahl der Benutzer1 Benutzer Allgemeine InformationenHersteller:Dell TechnologiesHersteller-Artikelnummer:385-BBPPHersteller-Webseite:Marke:DellProduktbezeichnung:385-BBPP SoftwarelizenzProdukttyp:SoftwarelizenzProduktinformationenUnterstützte Plattform:PCUnterstütztes Betriebssystem:LinuxWindowsLizenzinformationLizenztyp:LizenzAnzahl:1 Lizenz Für Administratoren, die Dell Server der 15G-Generation remote verwalten möchten, bietet dieses Lizenz-Upgrade eine erweiterte Zugriffslösung. Es richtet sich an IT-Fachleute und Unternehmen, die ihre Serverinfrastruktur effizient und ortsunabhaengig steuern muessen. Mit dem DELL iDRAC9 Enter641,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
DELL 385-BBQY, FernzugriffEntdecken Sie die innovative DELL 385-BBQY IDRAC9 Express Kommunikationssoftware, die ultimative Lösung für denFernzugriff und dieLeistungsoptimierung Ihrer Geräte. Dieses leistungsstarke Tool, das für IT-Profis und Technikbegeisterte entwickelt wurde, verändert die Verwaltung und Überwachung von Dell-Servern grundlegend.Die IDRAC9-Software zeichnet sich durch eine intuitive Benutzeroberfläche und fortschrittliche Funktionen aus, die eine effiziente und sichere Verwaltung der Systeme von jedem Ort aus ermöglichen. Hier sind einige der wichtigsten Funktionen:Erweiterter Fernzugriff: Überwachen und verwalten Sie Ihre Server von jedem Gerät mit Internetanschluss aus.Überwachung in Echtzeit: Überwachen Sie die Leistung und den Status Ihrer Systeme rund um die Uhr.Proaktive Diagnose: Identifizieren und lösen Sie potenzielle Probleme, bevor sie den Betrieb beeinträchtigen.Verbesserte Sicherheit: Erweiterte Verschlüsselungsprotokolle für maximalen Datenschutz. Seine Fähigkeit, sich an die spe320,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
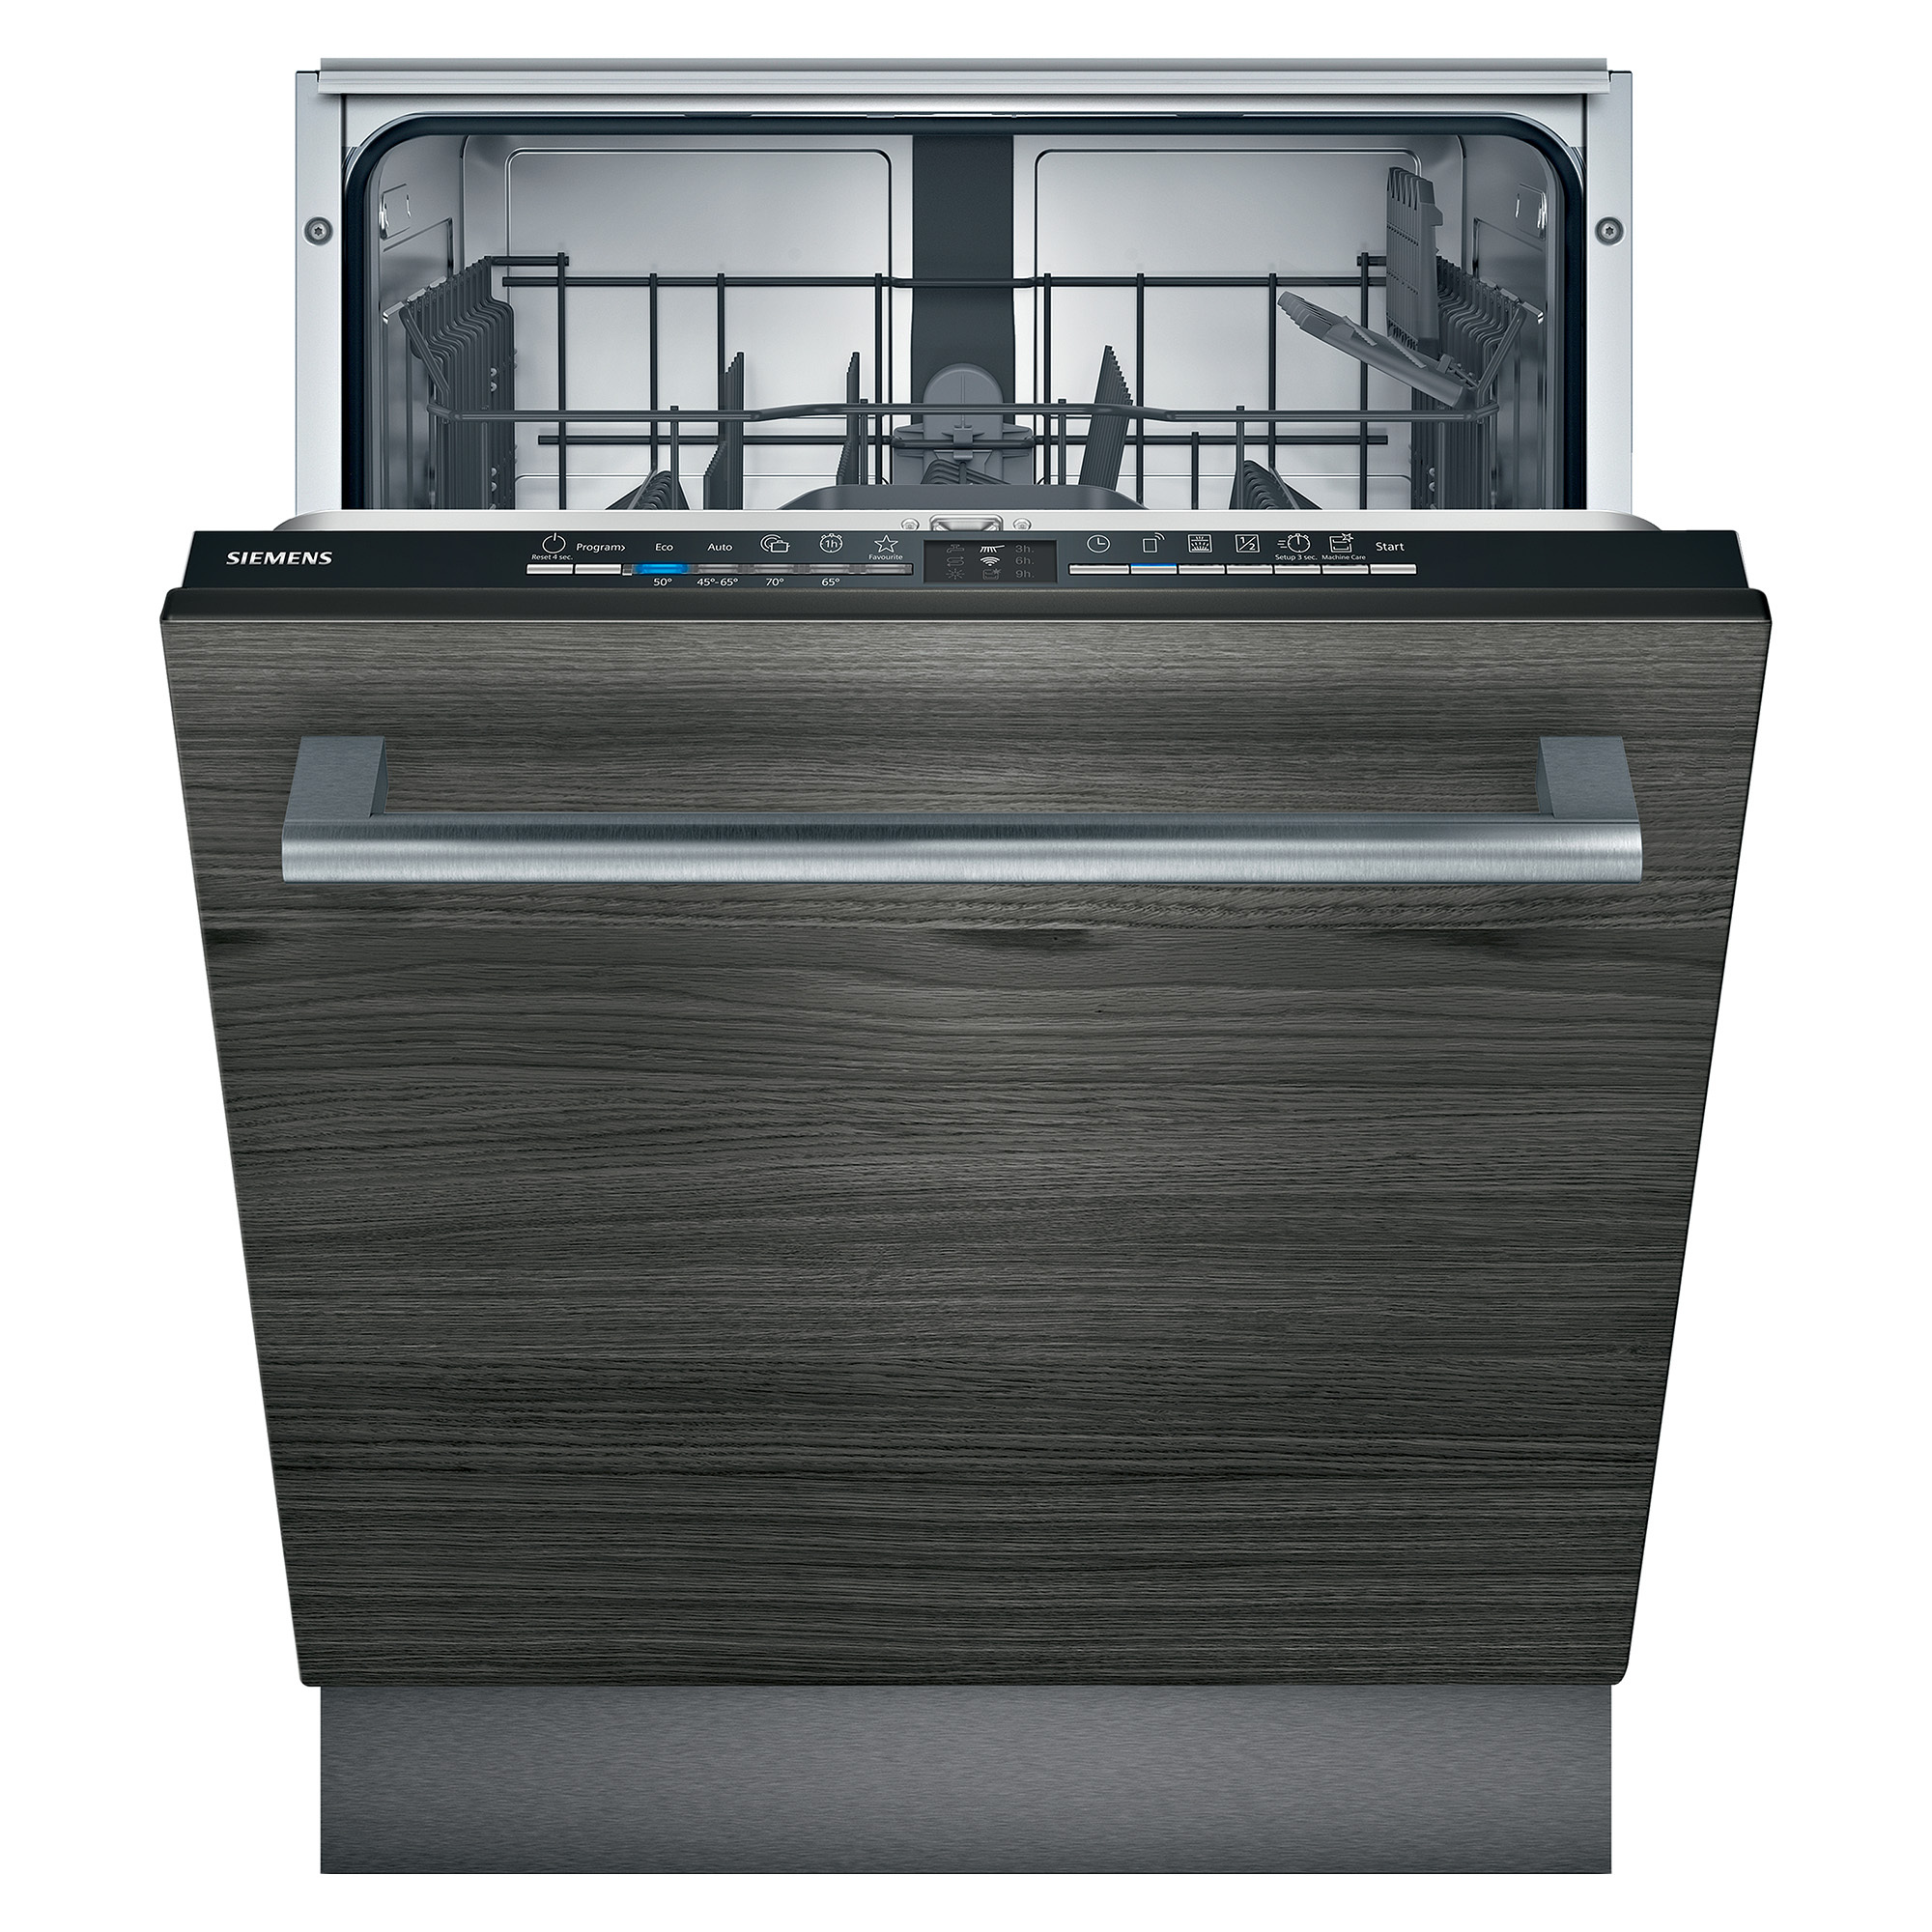
Siemens Geschirrspüler 60cm Einbau Fernstart Besteckkorb SN61IX12TEWLAN-fähiger Geschirrspüler mit Projektion der Betriebsanzeige auf den Boden, nutzbar über Smartphone oder Sprachassistent. Home Connect: Steuern Sie Ihren Geschirrspüler aus der Ferne mit der Home Connect App. Mit der Home Connect App können Sie einfach und bequem die Programme und Optionen für Ihren Waschgang auswählen und aus der Ferne starten. Mit der Fernbedienung wissen Sie genau, wann Ihr Geschirr sauber ist. Sie haben jetzt die Möglichkeit, Ihren Geschirrspüler mit Home Connect von überall aus zu steuern. Überprüfen Sie den Fortschritt Ihres Waschgangs jederzeit in Ihrer App. Und wenn Ihr Geschirr sauber und trocken ist, sendet Ihnen die Home Connect App eine Benachrichtigung auf Ihr Smartphone. Dank Home Connect und seinen Partnern lässt sich Ihr Geschirrspüler per Sprache steuern. Verbinden Sie Ihren Smart Speaker einfach über Home Connect mit dem Gerät. Starten oder schalten Sie Ihren Geschirrspüler aus, halten Sie das Gerät an, starten Sie ein Programm usw. sind jetzt in Hö571,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hager TJ550 Fernzugriff nur für domovea V1Fernzugriff nur für domovea V1.Weltweiter Fernzugriff auf ein KNX System über das Hager-Portal und den domovea-Server. Nach Vergabe von Benutzername und Passwort wird die Bedienseite im Hager-Portal konfiguriert.589,48 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
DELL iDRAC9,Enterprise 15G, Fernzugriff, Upgrade, Linux, Windows, 1 BenutzerTyp:FernzugriffSoftware-Typ:UpgradeKompatible Betriebssysteme:Linux, WindowsZahl der Benutzer:1 Benutzer DELL iDRAC9,Enterprise 15G. Typ: Fernzugriff, Software-Typ: Upgrade. Kompatible Betriebssysteme: Linux, Windows. Zahl der Benutzer: 1 BenutzerLizenzTypFernzugriffSoftware-TypUpgradeSystemanforderungKompatible BetriebssystemeLinux, WindowsSonstige FunktionenZahl der Benutzer1 Benutzer Allgemeine InformationenHersteller:Dell TechnologiesHersteller-Artikelnummer:385-BBPPHersteller-Webseite:Marke:DellProduktbezeichnung:385-BBPP SoftwarelizenzProdukttyp:SoftwarelizenzProduktinformationenUnterstützte Plattform:PCUnterstütztes Betriebssystem:LinuxWindowsLizenzinformationLizenztyp:LizenzAnzahl:1 Lizenz Für Administratoren, die Dell Server der 15G-Generation remote verwalten möchten, bietet dieses Lizenz-Upgrade eine erweiterte Zugriffslösung. Es richtet sich an IT-Fachleute und Unternehmen, die ihre Serverinfrastruktur effizient und ortsunabhaengig steuern muessen. Mit dem DELL iDRAC9 Enter641,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
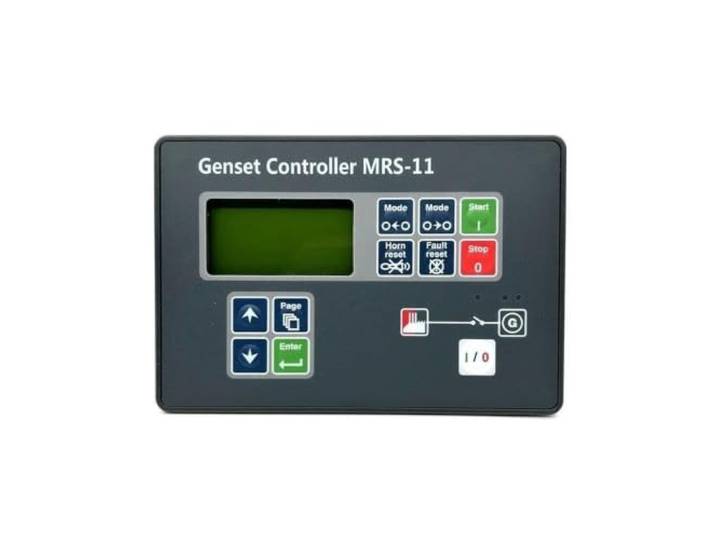
Generator-Autostart-Controller, Passend for MRS11 Ersatzteile for einmotoriges manuelles Fernstart-LCD-BedienfeldGenerator-Autostart-Controller, Passend for MRS11 Ersatzteile for einmotoriges manuelles Fernstart-LCD-Bedienfeld. Teilenummer: MRS11, MRS-11 Kompatible Modelle: Entwickelt for Einzel-Dieselgeneratorsätze und Schaltschränke. Spezifikationen: Bietet manuellen und Fernstart, True RMS-Messung und vollständigen Aggregateschutz. Strukturelle Konfiguration: Gebaut mit grafischem LCD-Display und Schutzgehäuse in einer Box. Montage: Lässt sich direkt in den Schalttafelausschnitt einbetten, verriegelt Halteklammern und Kabelstecker. Farbe:One Color525,10 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.